sky-dokumenter GDPR 2026: 5 endringer som betyr noe
GDPR-reglene for sky-dokumenter er i stadig utvikling, og det kan være vanskelig å holde oversikt over hva man skal gjøre. I 2026 ser vi klare endringer i hvordan Datatilsynet tolker reglene, spesielt når det gjelder personopplysninger i skytjenester. Mange små bedrifter sliter med å forstå disse endringene og risikerer bøter hvis de ikke tilpasser seg. Denne artikkelen gir deg en oversikt over de viktigste endringene du må være klar over, slik at du unngår kostbare feil.
Les også: FAQ om Notion eller Obsidian 2026: korte svar · Notion eller trello sammenlignet 2026: 5 kriterier
Det viktigste
GDPR handler i bunn og grunn om å beskytte personopplysninger. Dette betyr at når du bruker sky-dokumenter, må du sørge for at dataene dine er sikret mot uautorisert tilgang og misbruk. Datatilsynet har de siste årene skjerpet kravene til hvordan bedrifter håndterer persondata i skyen, spesielt med tanke på økt bruk av fjernarbeid. Det betyr at selv om du leier et kontorlokale eller lar ansatte jobbe hjemmefra, er du ansvarlig for sikkerheten rundt dataene.
En vanlig feil mange gjør er å anta at skyleverandøren automatisk tar seg av alt GDPR-relatert. Det stemmer ikke; du har fortsatt ansvaret for å sikre at leverandøren følger reglene og at dine egne rutiner er på plass. Dette innebærer blant annet å ha gode kontrakter med skyleverandører som tydelig definerer deres ansvar, samt å implementere tekniske og organisatoriske tiltak for å beskytte dataene. Husk at det ikke holder å bare kryptere filene; du må også sørge for at de ansatte er opplært i hvordan de skal håndtere persondata på en sikker måte.
Det de fleste overser: Datatilsynet har fokusert mer på "data minimering" – altså at du kun samler inn og lagrer den informasjonen som er absolutt nødvendig. Å ha unødvendige personopplysninger liggende i skyen øker risikoen for datainnbrudd, og kan føre til betydelige bøter. Sjekk derfor jevnlig hvilke data dere har lagret i skyen og slett det som ikke lenger er relevant eller nødvendig.
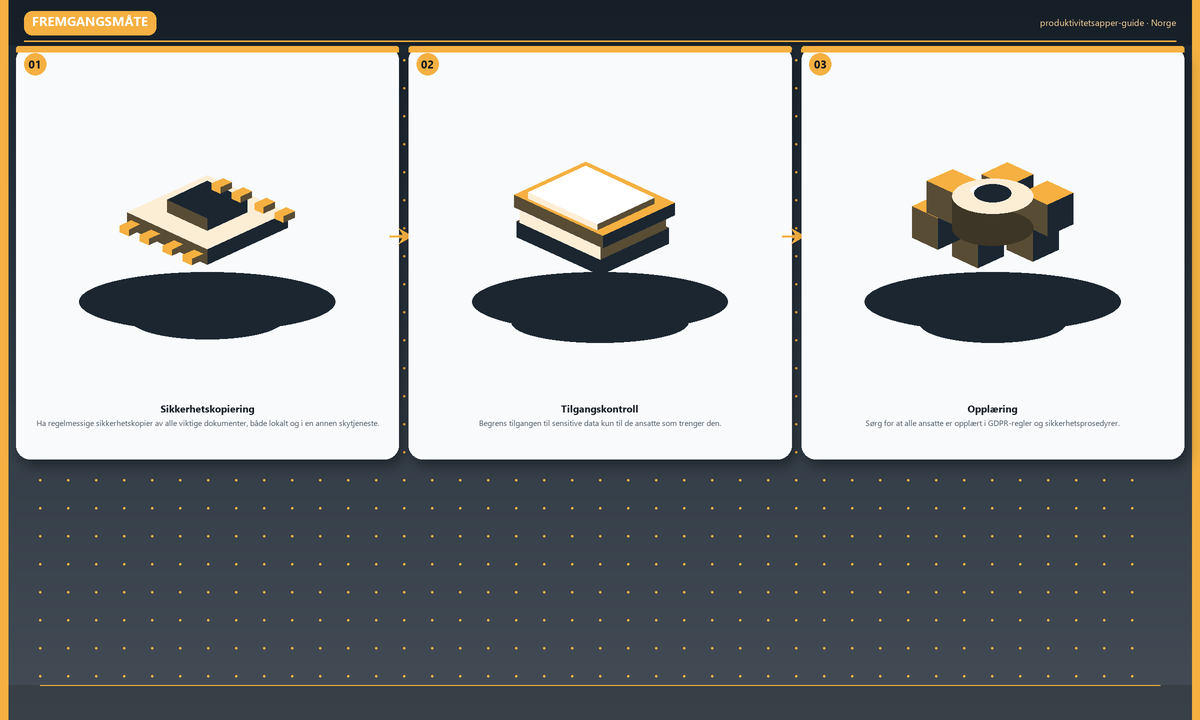
- Sikkerhetskopiering: Ha regelmessige sikkerhetskopier av alle viktige dokumenter, både lokalt og i en annen skytjeneste.
- Tilgangskontroll: Begrens tilgangen til sensitive data kun til de ansatte som trenger den.
- Opplæring: Sørg for at alle ansatte er opplært i GDPR-regler og sikkerhetsprosedyrer.
Praktiske tips
Når det gjelder personopplysninger, kan du ikke bare slenge alt inn i en felles skymappe. Du må strukturere dataene dine på en måte som gjør det enkelt å overholde GDPR-kravene. Bruk for eksempel separate mapper for ulike typer persondata, og merk dem tydelig med informasjon om formålet med behandlingen og hvem som har tilgang. Dette gjør det også lettere å svare på forespørsler fra enkeltpersoner som ønsker innsyn i eller utlevering av sine data.
En smart måte å sikre at du overholder GDPR er å gjennomføre en Data Protection Impact Assessment (DPIA) før du implementerer nye sky-dokumentløsninger. En DPIA vil hjelpe deg med å identifisere potensielle risikoer og iverksette tiltak for å redusere dem. Datatilsynet krever at visse typer behandlinger, som f.eks. bruk av biometriske data eller omfattende profilering, alltid skal ha en DPIA før de starter opp.
Det er også viktig å tenke på hvor dataene dine lagres fysisk. Selv om du bruker en norsk skyleverandør, kan dataene likevel bli flyttet til servere i andre land med mindre strenge personvernregler. Sjekk derfor nøye hvilke datalagringsplasser leverandøren bruker og sørg for at de har avtaler som garanterer et tilstrekkelig beskyttelsesnivå.
- Bruk tofaktorautentisering (2FA): Dette gir et ekstra lag med sikkerhet ved å kreve en kode fra mobilen din i tillegg til passordet.
- Kryptering: Krypter sensitive dokumenter før du laster dem opp i skyen.
- Regelmessige revisjoner: Gjennomfør regelmessige revisjoner av dine GDPR-rutiner for å sikre at de er effektive og oppdaterte.
Dette bør du sjekke
Når det gjelder hjemmekontor, blir sikkerheten ekstra viktig. Det er lett å bli distrahert og la sensitive dokumenter ligge fremme der uvedkommende kan få tilgang til dem. Sørg for at du har en dedikert arbeidsplass hvor du kan jobbe trygt og sikkert, og at alle skjermer er låst når du ikke er i nærheten.
En annen viktig ting å huske på er retten til å bli glemt. Dette betyr at enkeltpersoner har rett til å kreve at deres data slettes fra systemene dine. Du må derfor ha rutiner for å kunne slette data raskt og effektivt når det blir forespurt. Å ignorere slike forespørsler kan føre til alvorlige konsekvenser, både juridisk og omdømsemessig.
Det er også viktig å være oppmerksom på at GDPR-reglene gjelder for alle typer personopplysninger, ikke bare de som er sensitive som f.eks. helseopplysninger eller økonomiske data. Dette inkluderer også ting som navn, adresse, e-postadresse og telefonnummer. Behandlingen av disse dataene krever fortsatt et rettslig grunnlag og tilstrekkelige sikkerhetstiltak.
- Sjekk skyleverandørens GDPR-sertifisering: Forsikre deg om at leverandøren har en sertifisering som viser at de følger GDPR-reglene.
- Vær forsiktig med deling av dokumenter via e-post: E-post er ikke alltid den sikreste måten å dele sensitive data på. Bruk heller krypterte filer eller sikre meldingsplattformer.
- Oppdater programvaren regelmessig: Sørg for at alle dine programmer og operativsystemer er oppdatert med de nyeste sikkerhetsoppdateringene.
Dette går galt
Mange bedrifter tror at det holder å bare ha en generell personvernpolicy på plass, men GDPR krever mer enn det. Du må også ha spesifikke rutiner for hvordan du håndterer persondata i skyen, og disse rutinene må dokumenteres og følges opp. Å ignorere dette kan føre til mangel på kontroll over dataene dine og økt risiko for datainnbrudd.
En annen vanlig feil er å ikke informere de registrerte om hvordan deres data blir behandlet. Du må gi dem tydelig informasjon om hvilke typer data du samler inn, hvorfor du trenger dem og hvem som har tilgang til dem. Denne informasjonen skal være lett tilgjengelig og forståelig for alle.
Det er også viktig å huske på at GDPR-reglene gjelder selv om du ikke er en bedrift. Hvis du f.eks. driver en blogg eller en nettside hvor du samler inn personopplysninger fra brukerne dine, må du også overholde reglene. Å ignorere dette kan føre til at du blir holdt ansvarlig for brudd på GDPR-reglene og pådratt deg bøter.
- Ikke glem å slette gamle data: Slett persondata når de ikke lenger er nødvendige for formålet de ble samlet inn for.
- Vær forsiktig med tredjepartsapper: Undersøk hvilke tillatelser appene du bruker krever før du gir dem tilgang til dine data.
- Sørg for at ansatte vet hvem de skal kontakte ved datainnbrudd: Ha en klar plan for hva som skal gjøres i tilfelle et datainnbrudd.
Korte svar
Kan jeg legge personlige dokumenter i en sky-SaaS etter GDPR?
Ja, du kan legge personlige dokumenter i en sky-SaaS etter GDPR, men du må sørge for at leverandøren følger reglene og at du har inngått en avtale som beskytter dine rettigheter. Du er fortsatt ansvarlig for å sikre at dataene dine behandles på en sikker og lovlig måte.
Hva er sky-dokumenter GDPR?
Sky-dokumenter GDPR refererer til kravene i General Data Protection Regulation (GDPR) når det gjelder håndtering av personopplysninger lagret i skytjenester. Det handler om å sikre at dataene dine behandles på en sikker og lovlig måte, og at du overholder alle relevante regler og forskrifter.
Hva sjekker du før sky-dokumenter GDPR?
Før du implementerer sky-dokumentløsninger, bør du sjekke leverandørens GDPR-sertifisering, datalagringsplassering, sikkerhetstiltak og kontraktsvilkår. Du må også gjennomføre en DPIA for å identifisere potensielle risikoer og iverksette tiltak for å redusere dem.